Sicurezza · IAM

Sicurezza enterprise con controllo granulare: 60+ permessi, 3 tipi di operatori, audit trail completo.

Marta Platform implementa un modello IAM (Identity and Access Management) di livello enterprise. Ogni funzionalità del backoffice ha i propri permessi read/write/delete, raggruppabili in ruoli predefiniti o personalizzati.

Tre tipi di operatori — POS, Backend, Platform — con metodi di autenticazione dedicati. API keys per l'accesso programmato con controllo degli operatori abilitati. Ogni modifica tracciata nell'audit trail con chi, cosa e quando.

Identity & Access Management

60+ permessi granulari, 5 ruoli template e ruoli personalizzati per ogni programma

Ogni funzionalità del backoffice — clienti, promozioni, wallet, negozi, antifrode, analytics — ha i propri permessi read, write e delete assegnabili individualmente. Nessun permesso implicito: ciò che non è esplicitamente assegnato non è accessibile.

I cinque ruoli template coprono i casi d'uso più comuni: POS per le operazioni terminal, Merchant per la gestione negozio, NetSupervisor per la supervisione di rete, ProgramAdmin per l'amministrazione completa del programma e SystemAdmin per la gestione della piattaforma. Ogni programma può creare ruoli personalizzati aggiuntivi.
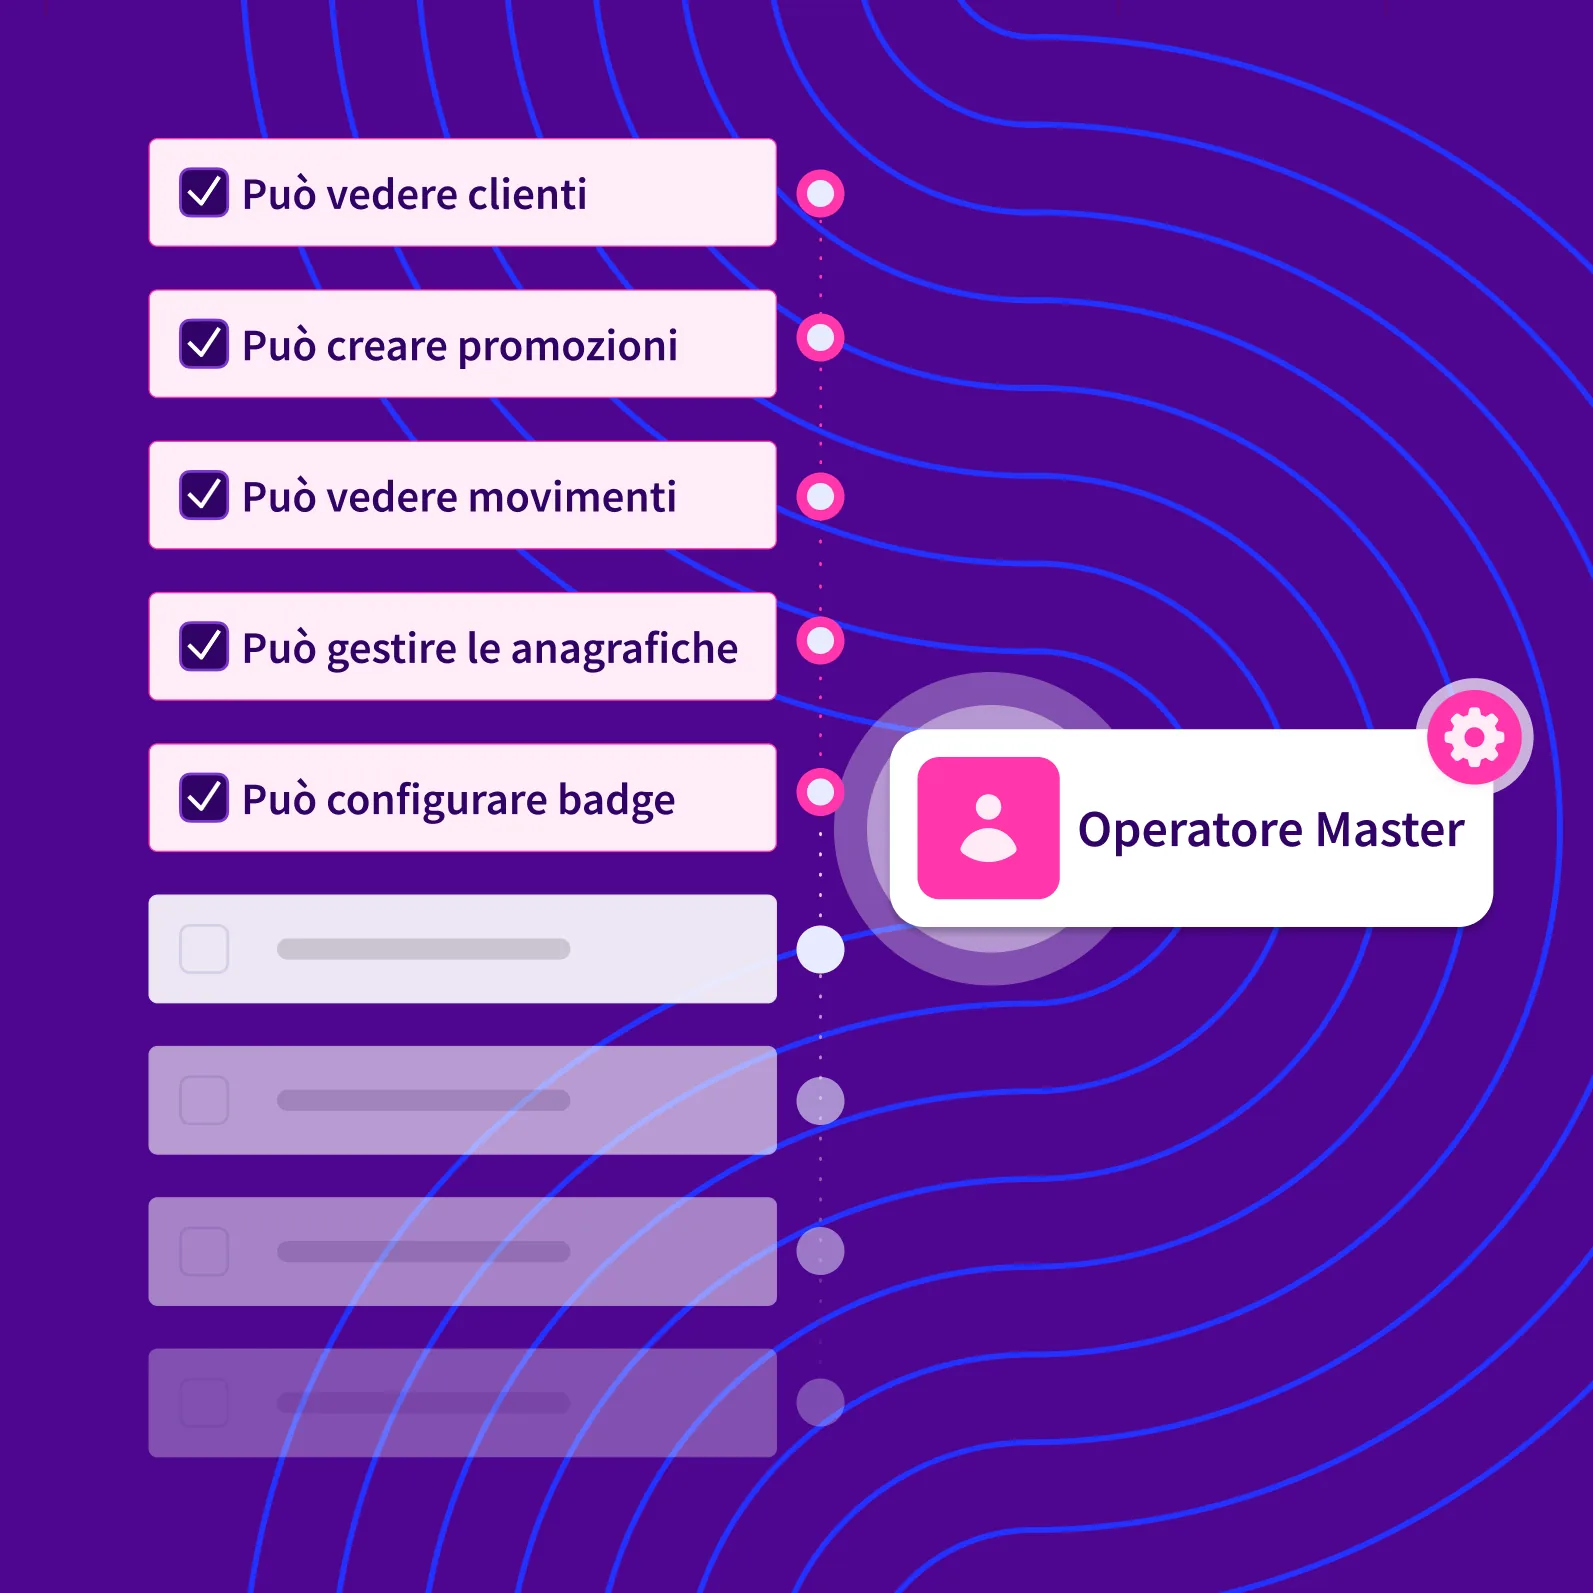
Checklist permessi operatore e ruolo Operatore Master.

Operatori multi-tipo

Tre tipi di operatori con autenticazione dedicata: POS, Backend e Platform

Ogni tipo di operatore ha un flusso di autenticazione ottimizzato per il proprio contesto.

Gli Operatori POS si autenticano tramite API Key per sessioni persistenti al terminale — il refresh token mantiene la sessione attiva senza re-login. Gli Operatori Backend usano OAuth/JWT per il backoffice web, con scope configurabile a livello di programma, rete o negozio. Gli Operatori Platform hanno visibilità SYSTEM e possono gestire più programmi.

Il cambio password è obbligatorio al primo accesso per tutti i tipi.

Operatore POSAPI Key
Per operazioni terminal: vendite, wallet, premi, gift card
Scope: Negozio · Terminale
Operatore BackendOAuth / JWT
Per gestione backoffice: clienti, promo, wallet, analytics
Scope: Programma · Rete · Negozio
Operatore PlatformOAuth / JWT
Per configurazione sistema SYSTEM: CRUD programmi, utenti di sistema
Scope: SYSTEM (program_id: null)

Accesso programmato

API Keys con controllo per operatore: ogni chiave abilita solo chi deve usarla

Le API Keys sono configurabili a livello di programma o SYSTEM. Ogni chiave non è generica: definisce esattamente quali username di operatori sono abilitati ad usarla. Il sistema verifica che l'username nella richiesta figuri tra quelli abilitati per quella chiave.

Il flusso di autenticazione è: X-API-Key header + username + password → JWT con refresh token. Nessuna chiave condivisa tra operatori non autorizzati. Ogni chiave può essere revocata immediatamente senza impatto sulle altre.

API Key · Produzione
Header: X-API-Key
mk_live_3f8a9c2d7e1b4...
Operatori abilitati:
Flusso autenticazione POS
1. POST /auth/token 2. Header: X-API-Key · Body: username + password 3. Risposta: JWT + refresh_token

Tracciabilità completa

Audit trail: ogni modifica tracciata con chi, cosa e quando — nessuna eccezione

Ogni operazione di modifica eseguita nel backoffice — creazione o modifica di promozioni, aggiornamento anagrafica cliente, cambio tier, configurazione regole antifrode, gestione wallet — viene registrata nell'audit trail con il nome dell'operatore, l'IP sorgente, il timestamp e il dettaglio dell'operazione.

L'audit trail è consultabile da Impostazioni → Audit con filtri per operatore, periodo e tipo di operazione. Non è modificabile retroattivamente.

Audit trail · Impostazioni
[email protected] ha modificato la regola antifrode "Frequenza anomala"
15 giu 2026, 14:02 · IP: 192.168.1.10
[email protected] ha aggiornato il cliente ID #4821 (tier: Silver → Gold)
15 giu 2026, 13:48 · IP: 10.0.0.22
[email protected] ha creato la promozione "Summer Gold"
15 giu 2026, 11:20 · IP: 10.0.0.5
[email protected] ha eseguito vendita MOV #10482 (€42)
15 giu 2026, 10:55 · Terminal: POS-MI-001

Sicurezza enterprise
su ogni livello della piattaforma

IAM granulare

60+ permessi read/write/delete per funzionalità. 5 ruoli template + personalizzati. Nessun permesso implicito.

PERMESSI

3 tipi operatori

POS (API Key), Backend (OAuth/JWT), Platform (OAuth/JWT SYSTEM). Scope configurabile per programma, rete e negozio.

OPERATORI

API Keys

Chiavi per programma o SYSTEM con lista operatori abilitati. X-API-Key + OAuth → JWT con refresh token.

AUTH

Audit trail

Ogni modifica tracciata: chi, cosa, quando, IP. Consultabile con filtri, non modificabile retroattivamente.

TRACCIABILITÀ
Tutte le caratteristiche

Sicurezza enterprise con controllo granulare

60+ permessi granulari read/write/delete per ogni sezione del backoffice, senza permessi impliciti.
5 ruoli template: POS, Merchant, NetSupervisor, ProgramAdmin, SystemAdmin + ruoli personalizzati per programma.
3 tipi operatori: POS (API Key), Backend (OAuth/JWT), Platform (OAuth/JWT SYSTEM) con scope configurabile.
API Keys con lista operatori abilitati per chiave e verifica username/API Key a ogni richiesta.
OAuth/JWT con refresh token, scadenza configurabile e cambio password obbligatorio al primo accesso.
Audit trail completo: ogni modifica registrata con operatore, IP, timestamp e dettaglio — non modificabile.
Tickets assistenza integrati: messaggi bidirezionali operatore-cliente, attivazione modulare per programma.
Card Whitelists: liste di carte ammesse al programma con validazione overlap e wallet iniziale alla registrazione.
Cloudflare: il traffico passa da Cloudflare, con protezione da attacchi DDoS e WAF. I form pubblici sono protetti da Cloudflare Turnstile.

Sicurezza enterprise per il tuo programma fedeltà

Richiedi una demo e scopri come il modello IAM di Marta Platform protegge ogni funzionalità della piattaforma.