Seguridad · IAM

Seguridad empresarial con control granular: más de 60 permisos, 3 tipos de operadores y un audit trail completo.

Marta Platform implementa un modelo IAM (Identity and Access Management) de nivel empresarial. Cada función del back office tiene sus propios permisos read/write/delete, que puedes agrupar en roles predefinidos o personalizados.

Tres tipos de operadores — POS, Backend, Platform — con métodos de autenticación propios. API keys para el acceso programático, con control de los operadores habilitados. Cada cambio queda registrado en elaudit trail con quién, qué y cuándo.

Identity & Access Management

Más de 60 permisos granulares, 5 roles plantilla y roles personalizados para cada programa

Cada función del back office — clientes, promociones, wallets, tiendas, antifraude, analytics — tiene sus propios permisos read, write e delete que asignas uno a uno. Ningún permiso es implícito: lo que no está asignado de forma explícita no es accesible.

Los cinco roles plantilla cubren los casos de uso más habituales: POS para las operaciones de terminal, Merchant para la gestión de la tienda, NetSupervisor para la supervisión de red, ProgramAdmin para la administración completa del programa y SystemAdmin para la gestión de la plataforma. Cada programa puede crear roles personalizados adicionales.
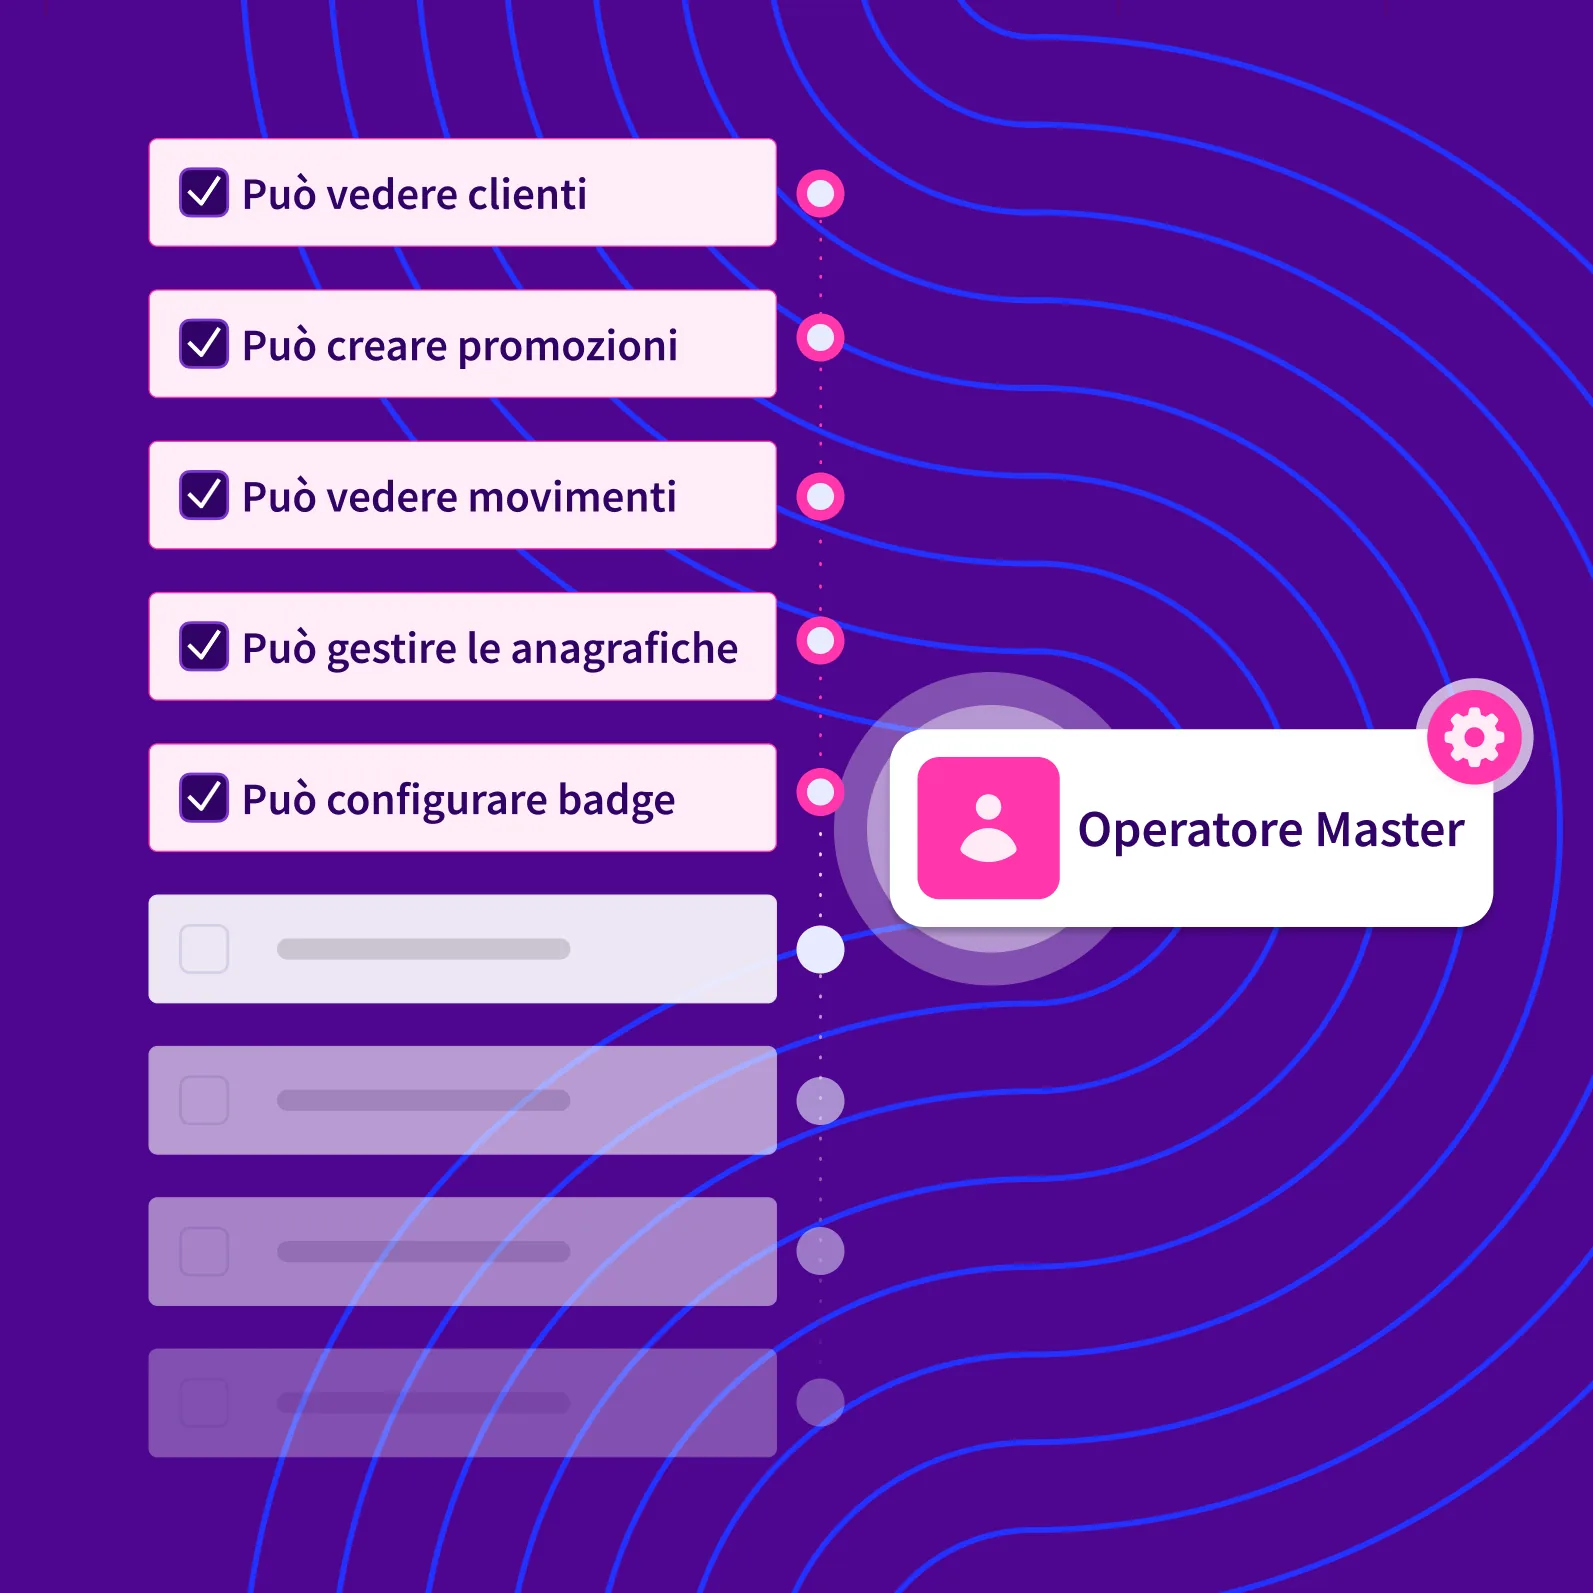
Lista de permisos del operador y rol de Operador Master.

Operadores de varios tipos

Tres tipos de operadores con autenticación propia: POS, Backend y Platform

Cada tipo de operador tiene un flujo de autenticación pensado para su contexto.

Los operadores POS se autentican con API Key para sesiones persistentes en el terminal: el refresh token mantiene la sesión activa sin volver a entrar. Los operadores Backend usan OAuth/JWT para el back office web, con un alcance configurable a nivel de programa, red o tienda. Los operadores Platform tienen visibilidad SYSTEM y pueden gestionar varios programas.

El cambio de contraseña es obligatorio en el primer acceso para todos los tipos.

Operador POSAPI Key
Para operaciones de terminal: ventas, wallets, premios, Gift Card
Ámbito: Tienda · Terminal
Operador BackendOAuth / JWT
Para la gestión del back office: clientes, promociones, wallets, analytics
Ámbito: Programa · Red · Tienda
Operador PlatformOAuth / JWT
Para la configuración SYSTEM: CRUD de programas, usuarios de sistema
Ámbito: SYSTEM (program_id: null)

Acceso programático

API keys con control por operador: cada clave habilita solo a quien debe usarla

Las API keys se configuran a nivel de programa o SYSTEM. Ninguna clave es genérica: define exactamente qué usernames de operadores están habilitados para usarla. El sistema comprueba que el username de la petición esté entre los habilitados para esa clave.

El flujo de autenticación es: X-API-Key header + username + password → JWT con refresh token. Ninguna clave se comparte con operadores no autorizados. Puedes revocar cada clave al momento, sin afectar a las demás.

API Key · Producción
Encabezado: X-API-Key
mk_live_3f8a9c2d7e1b4...
Operadores habilitados:
Flujo de autenticación POS
1. POST /auth/token 2. Encabezado: X-API-Key · Cuerpo: username + password 3. Respuesta: JWT + refresh_token

Trazabilidad completa

Audit trail: cada cambio registrado con quién, qué y cuándo — sin excepciones

Cada cambio hecho en el back office — crear o editar promociones, actualizar la ficha del cliente, cambiar el tier, configurar reglas antifraude, gestionar wallets — queda en el audit trail con el nombre del operador, la IP de origen, la marca de tiempo y el detalle de la operación.

Puedes consultar el audit trail desde Ajustes → Audit con filtros por operador, periodo y tipo de operación. No se puede modificar a posteriori.

Audit trail · Ajustes
[email protected] ha modificado la regla antifraude "Frecuencia anómala"
15 jun 2026, 14:02 · IP: 192.168.1.10
[email protected] ha actualizado el cliente ID #4821 (tier: Silver → Gold)
15 jun 2026, 13:48 · IP: 10.0.0.22
[email protected] ha creado la promoción "Summer Gold"
15 jun 2026, 11:20 · IP: 10.0.0.5
[email protected] ha registrado la venta MOV #10482 (€42)
15 jun 2026, 10:55 · Terminal: POS-MI-001

Seguridad empresarial
en cada nivel de la plataforma

IAM granular

Más de 60 permisos read/write/delete por función. 5 roles plantilla más personalizados. Ningún permiso es implícito.

PERMISOS

3 tipos de operadores

POS (API Key), Backend (OAuth/JWT), Platform (OAuth/JWT SYSTEM). Alcance configurable por programa, red y tienda.

OPERADORES

API Keys

Claves por programa o SYSTEM con la lista de operadores habilitados. X-API-Key + OAuth → JWT con refresh token.

AUTH

Audit trail

Cada cambio registrado: quién, qué, cuándo, IP. Lo consultas con filtros y no se puede modificar a posteriori.

TRAZABILIDAD
Todas las características

Seguridad empresarial con control granular

Más de 60 permisos granulares read/write/delete para cada sección del back office, sin permisos implícitos.
5 roles plantilla: POS, Merchant, NetSupervisor, ProgramAdmin, SystemAdmin y roles personalizados por programa.
3 tipos de operadores: POS (API Key), Backend (OAuth/JWT), Platform (OAuth/JWT SYSTEM) con alcance configurable.
API Keys con la lista de operadores habilitados por clave y verificación de username/API Key en cada petición.
OAuth/JWT con refresh token, caducidad configurable y cambio de contraseña obligatorio en el primer acceso.
Audit trail completo: cada cambio registrado con operador, IP, marca de tiempo y detalle — no se puede modificar.
Tickets de soporte integrados: mensajes en ambos sentidos entre operador y cliente, activación modular por programa.
Card Whitelists: listas de tarjetas admitidas en el programa, con validación de solapamiento y wallet inicial al registrarse.
Cloudflare: el tráfico pasa por Cloudflare, con protección frente a ataques DDoS y WAF. Los formularios públicos están protegidos con Cloudflare Turnstile.

Seguridad empresarial para tu programa de fidelización

Solicita una demo y descubre cómo el modelo IAM de Marta Platform protege cada función de la plataforma.